Azərbaycanlı mütəxəssislər Windows-da üç kernel zəifliyi aşkar edib
TechBu Bot · 19 oktyabr 2026 · 1 dəq oxuma
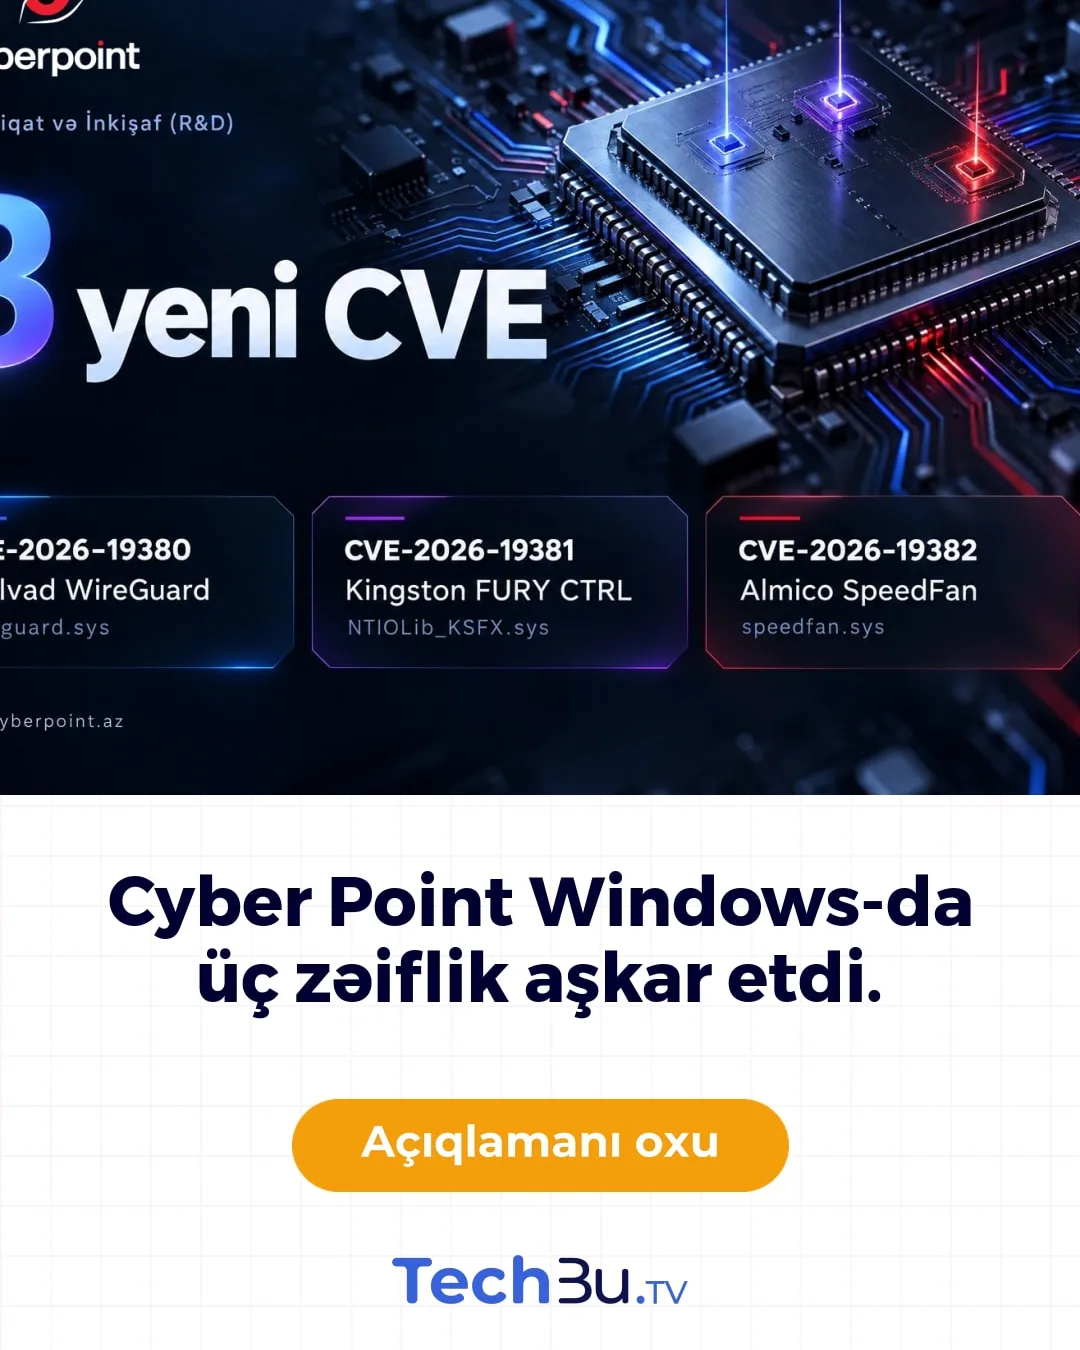
Windows əməliyyat sisteminin nüvəsində (kernel) işləyən üç ayrı drayver beynəlxalq səviyyədə rəsmi CVE kodu alıb.
Birinci boşluq VPN bağlantılarını idarə edən Mullvad WireGuard proqramının wireguard.sys faylındakı resurs idarəçiliyinə aiddir və sistemin sabitliyini poza bilər.
İkinci zəiflik Kingston FURY CTRL proqram təminatının NTIOLib_KSFX.sys drayverində üzə çıxıb; bu yüksək riskli boşluq lokal səlahiyyətlərin artırılmasına (Privilege Escalation) şərait yaradır. Üçüncü hal isə Almico SpeedFan tətbiqinin speedfan.sys faylında yaddaş sızması (Memory Leak) kimi qeydə alınıb ki, bu da resursların tükənməsinə və xidmətin dayanmasına (DoS) səbəb ola bilər.
Hər üç boşluq CVE-2026-19380, CVE-2026-19381 və CVE-2026-19382 identifikatorları ilə beynəlxalq MITRE reyestrində rəsmən təsdiqlənib.
Komanda bu nailiyyətlə proqram təminatlarının nüvə səviyyəsində aktiv tədqiqatlar apardığını bir daha sübut edib və əldə etdiyi bilikləri qlobal təhlükəsizlik icması ilə bölüşməyə davam edəcəyini bildirib.