Azərbaycanlı mütəxəssislər Windows-da üç kernel zəifliyi aşkar edib
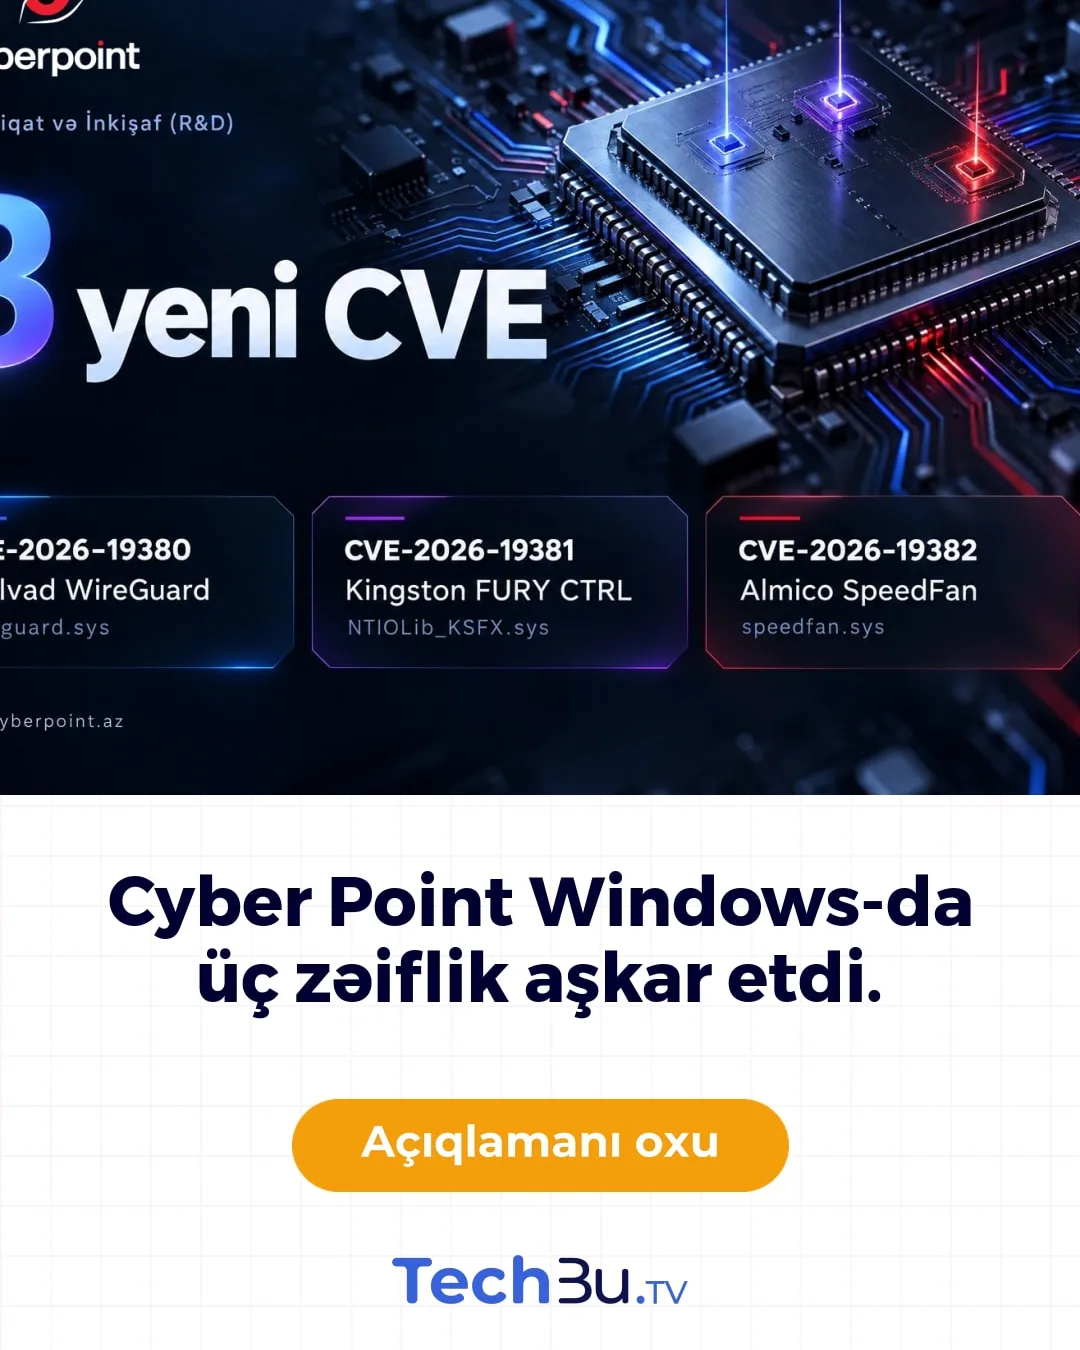
Windows əməliyyat sisteminin nüvəsində işləyən üç ayrı drayver beynəlxalq səviyyədə rəsmi CVE kodu alıb. Bu nəticələr “Cyber Point”-in Tədqiqat və İnkişaf komandasının apardığı dərin texniki araşdırmaların yekunudur. Birinci boşluq VPN bağlantılarını idarə edən Mullvad WireGuard-ın wireguard.sys faylında resurs idarəçiliyinə aiddir və sistemin sabitliyini poza bilər. İkincisi Kingston FURY CTRL-ın NTIOLib_KSFX.sys drayverində üzə çıxıb; bu yüksək riskli zəiflik lokal səlahiyyətlərin artırılmasına şərait yarada bilər. Üçüncü hal isə Almico SpeedFan-ın speedfan.sys faylında yaddaş sızması kimi qeydə alınıb və resursların tükənməsi və xidmətin dayanması təhlükəsini doğurur. Hər üç məqam CVE-2026-19380, CVE-2026-19381 və CVE-2026-19382 identifikatorları ilə beynəlxalq reyestrdə təsdiqlənib. Komanda bununla proqram təminatının nüvə səviyyəsində aktiv tədqiqat apardığını göstərib və əldə etdiyi bilikləri təhlükəsizlik icması ilə bölüşməyi davam etdirəcəyini bildirib.
TechBu Bot · 19 oktyabr 2026